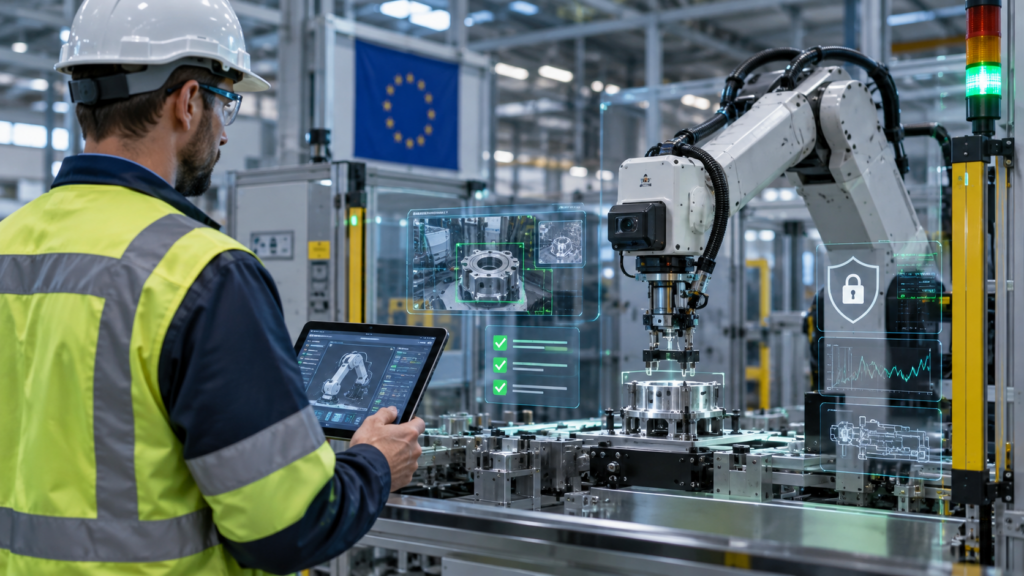
L’intelligence artificielle transforme progressivement le paysage industriel européen. Robots collaboratifs, systèmes de vision intelligente, véhicules autoguidés (AGV/AMR), maintenance prédictive ou encore dispositifs de contrôle automatisés s’appuient désormais sur des algorithmes capables d’analyser leur environnement et de prendre certaines décisions de manière autonome.
Cette évolution technologique apporte des gains significatifs en matière de productivité, de qualité et de compétitivité. Elle soulève toutefois de nouvelles questions en matière de sécurité des travailleurs et de conformité réglementaire. Comment garantir qu’une machine utilisant l’intelligence artificielle reste sûre tout au long de son cycle de vie ? Comment évaluer les risques lorsqu’un logiciel est capable d’adapter son comportement à partir des données qu’il reçoit ? Comment démontrer la conformité d’un système dont une partie des fonctions de sécurité repose sur un algorithme ?
Pour répondre à ces nouveaux enjeux, l’Union européenne a adopté le Règlement Machines (UE) 2023/1230, destiné à remplacer définitivement la Directive Machines 2006/42/CE à compter du 20 janvier 2027. Ce nouveau texte modernise le cadre réglementaire afin d’intégrer les réalités de l’industrie connectée, de la cybersécurité et de l’intelligence artificielle.
Pour les fabricants, intégrateurs et exploitants de machines, cette évolution implique de nouvelles responsabilités en matière d’analyse des risques, de conception logicielle, de validation des fonctions de sécurité et de documentation technique.
Pourquoi le Règlement Machines évolue-t-il face à l’intelligence artificielle ?
La Directive Machines de 2006 a été conçue à une époque où les équipements industriels reposaient essentiellement sur des systèmes automatisés déterministes. Les comportements des machines étaient programmés, prévisibles et relativement stables.
Depuis, l’environnement industriel a profondément changé. Les équipements sont devenus connectés, les logiciels occupent une place centrale dans leur fonctionnement et l’intelligence artificielle intervient désormais dans des fonctions parfois critiques pour la sécurité. Cette transformation a mis en évidence certaines limites du cadre réglementaire historique.
Le nouveau règlement vise ainsi plusieurs objectifs :
- prendre en compte les logiciels et les systèmes numériques ;
- intégrer les risques liés à la cybersécurité ;
- encadrer les fonctions de sécurité utilisant l’intelligence artificielle ;
- harmoniser davantage les règles applicables dans l’ensemble de l’Union européenne ;
- renforcer les exigences de traçabilité et de documentation technique.
L’objectif principal demeure inchangé : garantir un haut niveau de protection des utilisateurs tout en facilitant la libre circulation des machines conformes au sein du marché européen.
Les logiciels deviennent des composants de sécurité
L’un des changements majeurs introduits par le Règlement Machines concerne la reconnaissance explicite des logiciels comme composants de sécurité.
Pendant de nombreuses années, la notion de composant de sécurité concernait principalement des éléments matériels tels que :
- les capteurs de sécurité ;
- les barrières immatérielles ;
- les boutons d’arrêt d’urgence ;
- les relais de sécurité ;
- les dispositifs de verrouillage.
Le règlement élargit désormais cette définition pour tenir compte des évolutions technologiques et des fonctions assurées directement par les logiciels.
Quand un logiciel devient-il un composant de sécurité ?
Un logiciel peut être considéré comme un composant de sécurité lorsqu’il participe directement à la prévention d’un danger ou à la protection des personnes.
Cela peut notamment concerner :
- un algorithme de détection d’obstacles ;
- un système de prévention des collisions ;
- une application contrôlant une zone de sécurité ;
- une fonction logicielle assurant un arrêt de sécurité ;
- un système de vision utilisé pour détecter la présence d’un opérateur.
Dans ces situations, le logiciel n’est plus simplement un outil d’amélioration des performances. Il devient un élément essentiel à la sécurité de la machine et doit être traité comme tel lors de l’évaluation de conformité.
L’impact pour les fabricants
Cette évolution implique que les fabricants devront démontrer :
- la fiabilité du logiciel ;
- sa robustesse face aux erreurs ;
- sa capacité à fonctionner de manière sûre dans des conditions prévisibles ;
- sa résistance aux défaillances internes ou externes ;
- sa compatibilité avec les exigences de sécurité applicables.
La conformité ne portera donc plus uniquement sur les composants matériels mais également sur les fonctions logicielles qui influencent la sécurité du système
L’intelligence artificielle devient un sujet de sécurité machine
L’intelligence artificielle introduit une nouvelle dimension dans l’analyse de la sécurité.
Contrairement aux automates traditionnels, certains systèmes utilisant le machine learning ou la vision artificielle peuvent prendre des décisions à partir d’une grande quantité de données et adapter leur comportement selon les situations rencontrées. Cette capacité d’adaptation offre des avantages considérables, mais elle soulève également des questions en matière de prévisibilité et de maîtrise des risques.
Le règlement considère désormais que lorsqu’une fonction de sécurité repose sur l’IA, celle-ci doit faire l’objet d’une attention renforcée.
Des exemples concrets dans l’industrie
De nombreuses applications industrielles utilisent déjà des briques technologiques relevant de l’IA :
- robots collaboratifs ajustant leur comportement selon la présence humaine ;
- systèmes de vision capables d’identifier des personnes ;
- véhicules autonomes circulant dans les ateliers ;
- équipements de manutention intelligents ;
- systèmes de tri et d’inspection automatisés.
Dans chacun de ces cas, une mauvaise décision algorithmique peut avoir des conséquences directes sur la sécurité des opérateurs.
Une obligation de maîtrise du comportement
Les fabricants devront démontrer que le système :
- reste sûr dans toutes les situations raisonnablement prévisibles ;
- ne génère pas de comportement dangereux inattendu ;
- conserve ses performances de sécurité dans le temps ;
- dispose de mécanismes de surveillance adaptés ;
- permet une supervision humaine lorsque cela est nécessaire.
L’accent est désormais mis sur la maîtrise du comportement de l’algorithme plutôt que sur sa simple performance technique.
Une évaluation des risques plus complète et plus exigeante
Le processus d’analyse des risques constitue déjà une étape fondamentale dans le cadre du marquage CE. Cependant, avec l’arrivée des logiciels intelligents, ce processus devient plus complexe.
Le règlement impose une approche plus globale intégrant les risques liés à l’environnement numérique.
Les nouveaux risques à prendre en compte
Les industriels devront désormais évaluer :
- les défaillances logicielles ;
- les erreurs de traitement de données ;
- les mises à jour pouvant modifier les performances de sécurité ;
- les interactions entre plusieurs systèmes connectés ;
- les risques liés à l’accès à distance ;
- les vulnérabilités de cybersécurité.
Cette approche élargie vise à prendre en compte la réalité des usines modernes où les machines communiquent avec des serveurs, des plateformes cloud ou d’autres équipements de production.
Une vision cycle de vie
L’évaluation des risques ne doit plus être limitée à la mise sur le marché de la machine.
Les fabricants doivent également considérer :
- les futures mises à jour logicielles ;
- les opérations de maintenance ;
- les modifications du système ;
- l’évolution des environnements d’exploitation ;
- les changements de configuration susceptibles d’affecter la sécurité.
Cette approche reflète le fait que les machines connectées évoluent en permanence tout au long de leur durée de vie.
La cybersécurité devient un enjeu réglementaire
L’une des grandes nouveautés du Règlement Machines est l’intégration explicite des risques cyber dans les exigences de sécurité.
Pendant longtemps, les questions de cybersécurité et de sécurité des machines étaient traitées séparément. Aujourd’hui, cette séparation n’est plus pertinente.
Une intrusion informatique peut directement affecter le comportement d’une machine et mettre en danger les opérateurs.
Pourquoi la cybersécurité influence-t-elle la sécurité ?
Un accès non autorisé peut notamment entraîner :
- la modification de paramètres de sécurité ;
- le contournement de fonctions de protection ;
- l’arrêt ou le démarrage imprévu d’un équipement ;
- la désactivation d’alarmes ;
- la modification du comportement d’un logiciel de sécurité.
Dans ce contexte, la cybersécurité devient une composante incontournable de la sécurité fonctionnelle.
Les attentes des autorités
Les fabricants devront démontrer qu’ils ont mis en œuvre des mesures proportionnées pour protéger les fonctions critiques contre les interventions malveillantes ou accidentelles.
Cette exigence concerne particulièrement les équipements connectés, accessibles à distance ou intégrés dans des architectures industrielles complexes.
Une documentation technique considérablement renforcée
Parmi toutes les évolutions du nouveau règlement, le renforcement des exigences documentaires constitue probablement le changement qui aura le plus d’impact opérationnel pour les fabricants.
La documentation technique devra désormais fournir davantage d’informations sur les systèmes logiciels et les fonctions reposant sur l’intelligence artificielle.
Les informations à documenter
Les dossiers techniques devront notamment détailler :
- l’architecture du système ;
- les fonctions de sécurité assurées par les logiciels ;
- les algorithmes impliqués dans les décisions de sécurité ;
- les hypothèses de fonctionnement ;
- les résultats d’essais et de validation ;
- les limitations connues du système ;
- les procédures de maintenance ;
- les mécanismes de cybersécurité mis en œuvre.
Cette documentation permettra de démontrer que les fonctions numériques ont été correctement évaluées et validées.
La traçabilité des évolutions logicielles
Les mises à jour deviennent un sujet central.
Les industriels devront être capables de justifier :
- les modifications apportées aux logiciels ;
- leur impact potentiel sur la sécurité ;
- les essais réalisés après chaque évolution significative ;
- les mesures correctives mises en œuvre si nécessaire.
Cette traçabilité devient indispensable pour maintenir la conformité tout au long du cycle de vie de la machine.
Quelles conséquences pour les fabricants et intégrateurs ?
Les entreprises concernées devront anticiper ces évolutions dès maintenant.
Même si le règlement est pleinement applicable à partir du 20 janvier 2027, les projets développés aujourd’hui devront souvent tenir compte de ces nouvelles exigences afin d’éviter de coûteuses mises en conformité ultérieures.
Les principaux chantiers à engager
Les industriels ont intérêt à :
- identifier les logiciels exerçant une fonction de sécurité ;
- cartographier les usages de l’intelligence artificielle ;
- renforcer leurs méthodes de validation logicielle ;
- intégrer la cybersécurité dans les analyses de risques ;
- revoir la structure de leur documentation technique ;
- former les équipes de conception et de conformité.
Les intégrateurs devront également vérifier que les différents composants et logiciels utilisés au sein d’une machine forment un ensemble cohérent répondant aux exigences du règlement.
Comment se préparer dès aujourd’hui ?
L’anticipation constitue le meilleur moyen d’aborder sereinement l’entrée en application du nouveau règlement.
Les entreprises qui intègrent déjà l’intelligence artificielle dans leurs équipements ont tout intérêt à réaliser un audit de conformité afin d’identifier les éventuels écarts avec les futures exigences réglementaires.
Cette démarche permet notamment :
- d’évaluer la maturité des systèmes existants ;
- de renforcer la traçabilité documentaire ;
- d’améliorer les analyses de risques ;
- de préparer les futures évaluations de conformité ;
- de sécuriser les projets d’innovation industrielle.
Conclusion
Le Règlement Machines (UE) 2023/1230 marque une évolution majeure dans la réglementation européenne. Face à la montée en puissance de l’intelligence artificielle et de la digitalisation industrielle, les logiciels ne sont plus considérés comme de simples outils techniques mais comme de véritables composants pouvant contribuer directement à la sécurité des machines.
Les fabricants et intégrateurs devront désormais adopter une approche plus globale de la conformité en intégrant les enjeux liés aux logiciels, aux données, à la cybersécurité et aux systèmes d’intelligence artificielle. L’analyse des risques devra être approfondie, les validations renforcées et la documentation technique considérablement enrichie.
Pour les industriels, il ne s’agit pas seulement d’une contrainte réglementaire. C’est également l’opportunité de développer des équipements plus sûrs, plus fiables et mieux adaptés aux enjeux de l’industrie du futur. À l’approche de l’échéance de 2027, les organisations qui anticiperont ces nouvelles obligations disposeront d’un avantage significatif dans leurs projets de conception, de mise sur le marché et de transformation numérique.